SOLUSINEWS.ID – Mungkin Anda pernah mendengar berita atau informasi terkait korban phising di dunia online.
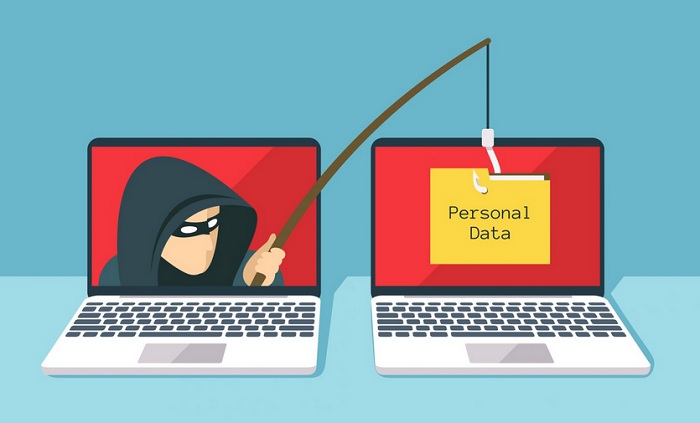
Phising sebenarnya mirip-mirip dengan ‘Fishing’ alias memancing ikan.
Namun dalam phising, ikannya adalah pengguna internet atau netizen sebagai calon korban yang diberi umpan agar terjerat kail.
Dalam dunia digital, phishing bukanlah sesuatu yang baru. Phishing telah berevolusi dari serangan berbasis email kemudian berkembang menyerang perangkat seluler dan media sosial.
Bersumber dari situs patrolisiber.id, phishing adalah suatu metode peretasan yang dilakukan dengan cara mengelabuhi target dengan menyediakan halaman palsu yang “seolah-olah” berasal dari perusahaan terkenal.
Jika Anda pernah mendapat kiriman pesan yang berisi link mengatasnamakan perusahaan terkenal maka sebaiknya waspada.
Karena Anda bisa menjadi korban pelaku phising yang diberi umpan berupa link untuk Anda klik atau akses.
Link tersebut biasa juga masuk ke pesan elektronik atau email Anda dengan menawarkan iming-iming hadiah.
Ketika mengakses link tersebut, calon korban umumnya diminta untuk mengisi kolom atau formulir berisi data pribadi seperti nama lengkap, alamat, nomor kartu kredit, nomor telepon, dan lain sebagainya.
Data-data itulah kemudian dapat digunakan oknum peretas mengambil alih akun Anda serta digunakan melakukan praktik penipuan.
Peretas bisa berpura-pura menjadi diri anda setelah berhasil mengambil alih akun pada media sosial Anda.
Phishing juga menyasar target pasar. Hampir semua lapisan masyarakat rentan terhadap serangan ini.
Berdasarkan report terbaru dari lembaga riset keamanan internet, Akamai, yang berbasis di Singapura, terdapat beragam metode serangan phishing.
Temuan hasil riset tersebut menyebutkan domain yang digunakan untuk melakukan serangan phishing dengan menyamar sebagai perusahaan paling terkenal di dunia.
Reputasi perusahaan tertentu digunakan agar lebih memudahkan dalam mengelabui korban.
Banyak korban yang terjebak domain palsu phishing.
Sekilas, situs memiliki tampilan yang sama dan terlihat seperti asli.
Namun, ketika korban memasukkan User ID dan PIN ke dalam database domain palsu dan bukan login ke akun asli maka pelaku phising pun akan mendapatkan data sensitif korbanya.
Selanjutnya pelaku menggunakan akun korban berbekal informasi akun tersebut.
Lebih dari 60 persen kit yang dipantau oleh Akamai aktif hanya selama 20 hari atau kurang.
Durasi waktu yang diperpendek ini merupakan teknik penghindaran baru agar para pelaku phising menjaga perangkatnya agar tidak mudah terdeteksi.
Jadi, waspadalah-waspadalah ! Jangan mudah percaya link situs berisi iming-iming hadiah atau semacamnya lalu Anda mengaksesnya sampai memberikan data-data pribadi Anda yang diminta dalam halaman situs tersebut.(*)